Nhóm lỗ hổng AppArmor trong Linux kernel có thể cho phép tài khoản cục bộ không đặc quyền gây lỗi hệ thống, đọc dữ liệu nhạy cảm hoặc leo thang quyền. Doanh nghiệp vận hành Docker, Kubernetes, VPS và máy chủ đa người dùng nên kiểm tra kernel và cập nhật theo thông báo của nhà phân phối.
Xuất bản: 15/10/2026 | Phát hiện/công bố: 12/03/2026 | Cập nhật hồ sơ CVE: 12/10/2026

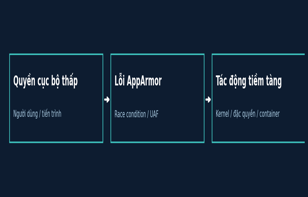
Sơ đồ mô phỏng đường rủi ro — không phải bằng chứng đã khai thác thành công trong thực tế.
1. Sự việc: CrackArmor là gì?
Ngày 12/3/2026, Canonical công bố nhóm lỗ hổng do Qualys phát hiện trong AppArmor — Linux Security Module (LSM) dùng để áp đặt chính sách truy cập bắt buộc (MAC). Nhóm này được gọi là CrackArmor, gồm nhiều lỗi và 11 mã CVE gắn với các bản vá. Không phải mọi bản Ubuntu hay mọi biến thể kernel đều chịu ảnh hưởng giống nhau. [1][2]
CVE-2026-23410 là lỗi tranh chấp khi truy cập dữ liệu rawdata của profile dẫn đến use-after-free. CVE-2026-23411 là điều kiện tranh chấp giữa giải phóng dữ liệu và truy cập từ hệ thống tệp. Ubuntu chấm cả hai 7,8/10 theo CVSS v3, mức High. [3][4]
2. Vì sao môi trường cloud và container cần quan tâm?
Container trên Linux chia sẻ kernel với máy chủ chủ (host). Nếu tồn tại đường khai thác trong kernel từ một tiến trình được phép thao tác liên quan AppArmor/user namespace, ranh giới cô lập có thể bị ảnh hưởng. Canonical nêu “possibly escape a container” như một tác động tiềm tàng, không khẳng định mọi container đều thoát được. [1][3][4]
- Rủi ro chính: từ quyền cục bộ hạn chế sang quyền root, lộ bộ nhớ kernel hoặc gây từ chối dịch vụ.
- Rủi ro môi trường đa thuê: workload trên cùng máy chủ dùng chung kernel, do đó khả năng ảnh hưởng vượt khỏi ứng dụng ban đầu cần được đánh giá.
- Kịch bản đáng chú ý: máy chủ CI/CD, Kubernetes worker, môi trường có tài khoản shell hoặc dịch vụ chạy mã không tin cậy.
- Hiện chưa có cơ sở trong các nguồn được dẫn ở đây để kết luận hai CVE đang bị khai thác rộng rãi trên Internet.
3. Phiên bản và mốc bản vá Ubuntu
Các mốc dưới đây áp dụng cho gói kernel linux tiêu chuẩn theo hồ sơ Ubuntu; không dùng làm điều kiện đối chiếu duy nhất cho kernel HWE, cloud vendor hoặc kernel tùy biến. Cần xét phiên bản gói đầy đủ, không chỉ uname -r. [3][4]
|
Bản Ubuntu |
Trạng thái / mốc gói linux được vá |
|
22.04 LTS |
5.15.0-173.183 |
|
24.04 LTS |
6.8.0-106.106 |
|
25.10 |
6.17.0-19.19 |
|
26.04 LTS |
Không bị ảnh hưởng theo hồ sơ CVE |
|
20.04 LTS |
5.4.0-227.247 — cập nhật qua Ubuntu Pro theo thông báo |
4. Quy trình kiểm tra an toàn cho quản trị viên
Các lệnh sau chỉ thu thập trạng thái. Không chạy mã khai thác hoặc vô hiệu hóa AppArmor trên máy chủ production.
Kiểm tra distro/kernel đang chạy
cat /etc/os-release
uname -r
dpkg-query -W "linux-image*" 2>/dev/null | head -30
Kiểm tra AppArmor và cập nhật
sudo aa-status
apt list --upgradable 2>/dev/null | grep -E "linux-(image|generic|azure|aws|oracle)"
Liệt kê container/workload nếu có Docker hoặc Kubernetes
docker ps --format "table {{.Names}}\t{{.Image}}\t{{.Status}}"
kubectl get nodes -o wide
Nếu lệnh không tồn tại hoặc không có quyền, bỏ qua; không cài thêm dịch vụ chỉ để kiểm tra. Lệnh dpkg/apt áp dụng cho Ubuntu/Debian; các bản phân phối khác dùng công cụ kiểm tra gói tương ứng.
5. Khắc phục và giảm thiểu rủi ro
- Xác định đúng kernel flavour, release và tình trạng bảo trì; dùng Ubuntu Security Notices/CVE status để chọn gói vá tương ứng.
- Lập cửa sổ bảo trì, snapshot/backup trước khi cập nhật kernel; kiểm tra tương thích module ngoài cây, storage/network driver và hệ thống container.
- Cài bản cập nhật bảo mật theo chính sách của tổ chức (Ubuntu thông dụng: sudo apt update && sudo apt full-upgrade), sau đó khởi động lại có kế hoạch và kiểm tra kernel mới đang chạy.
- Hạn chế cấp shell và chạy workload không tin cậy; giảm quyền container, tránh --privileged, hạn chế hostPath/mount nhạy cảm, áp dụng seccomp, AppArmor và RBAC phù hợp.
- Theo dõi log AppArmor/kernel, sự kiện tạo namespace, các thao tác cập nhật profile và dấu hiệu leo thang đặc quyền; nếu nghi có xâm nhập, giữ chứng cứ và xử lý theo quy trình IR.
6. Checklist triển khai cho đội vận hành
|
Hạng mục |
Kết quả mong muốn |
|
Inventory |
Có danh sách máy chủ, Ubuntu release, kernel flavour, phiên bản gói |
|
Đánh giá ảnh hưởng |
Đối chiếu CVE với từng máy chủ và từng kernel |
|
Vá và reboot |
Đã lên lịch, sao lưu, vá và xác nhận kernel mới đang chạy |
|
Container hardening |
Không dùng đặc quyền không cần thiết; rà soát mounts/capabilities |
|
Giám sát |
Theo dõi lỗi kernel, AppArmor và hành vi quyền bất thường |
7. Kết luận
CrackArmor cho thấy lớp kiểm soát an ninh như AppArmor cũng có thể trở thành bề mặt tấn công khi tồn tại lỗi trong kernel. Đối với nhà cung cấp cloud và các đơn vị vận hành hạ tầng container, hành động quan trọng nhất là kiểm kê kernel, áp bản vá đúng biến thể và xác nhận hệ thống đã reboot vào kernel an toàn. Không nên giật tít đây là vụ container escape đã xảy ra hàng loạt khi chưa có bằng chứng.
Nguồn tham khảo chính thức
[1] Canonical, AppArmor vulnerability fixes available (12/03/2026): https://ubuntu.com/blog/apparmor-vulnerability-fixes-available
[2] Canonical, CrackArmor vulnerability knowledge base: https://ubuntu.com/security/vulnerabilities/crackarmor
[3] Ubuntu CVE-2026-23410: https://ubuntu.com/security/CVE-2026-23410
[4] Ubuntu CVE-2026-23411: https://ubuntu.com/security/CVE-2026-23411
[5] Ubuntu USN-8267-1: https://ubuntu.com/security/notices/USN-8267-1