Sau bài trình bày tại OffensiveCon Tokyo ngày 28/10/2026, nguy cơ tấn công qua sticker động của Telegram thu hút sự chú ý. Nhưng việc gộp CVE-2026-107181 và CVE-2026-111105 thành một “lỗ hổng zero-click trên iPhone” là không chính xác. CloudX phân tích điều đã được xác nhận, điều còn bỏ ngỏ và cách người dùng nên ứng phó.
Ngày biên soạn: 29/10/2026 • Chuyên mục: Bảo mật ứng dụng / Thiết bị di động • Thời gian đọc: 6–8 phút

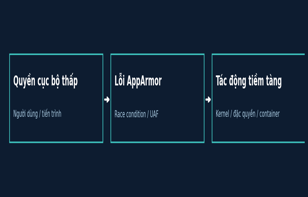
Hình 1. Minh họa nguy cơ nội dung sticker độc hại đối với ứng dụng nhắn tin
|
BA ĐIỂM CẦN NẮM • CVE-2026-111105 là lỗi xử lý dữ liệu trong rlottie, được ZDI công bố ngày 15/10/2026. • CVE-2026-107181 là lỗi riêng của Telegram Desktop trước bản 7.2.9; không phải mã CVE cho chuỗi zero-click iOS. • Một nhà nghiên cứu tuyên bố đã xây dựng chuỗi zero-click dẫn đến thực thi mã trong ứng dụng Telegram trên iOS; chưa có bằng chứng công khai về khai thác diện rộng hoặc bản vá được xác nhận đầy đủ. |
Điều gì vừa được công bố tại OffensiveCon Tokyo?
Ngày 28/10/2026, tại OffensiveCon Tokyo, nhà nghiên cứu Saifeldeen Aziz trình bày chủ đề “Stickers r-lot-tie Handle: Vulns, Bypasses, and Telegram’s Zero-Click Attack Surface”. Theo phần tóm tắt chính thức của hội nghị, nhóm nghiên cứu phát hiện nhiều lỗi hỏng bộ nhớ trong thư viện rlottie – thành phần dựng hình sticker động – và các cách vượt qua lớp kiểm tra nội dung ở phía máy chủ lẫn ứng dụng Telegram. [1][2]
Tác giả cho biết đã kết hợp những điểm yếu đó để thực thi mã trong ứng dụng Telegram dành cho iOS, đồng thời phân tích giới hạn của chuỗi tấn công. Đây là tuyên bố được công bố trong nội dung nghiên cứu; bản tóm tắt chưa đủ để xác minh độc lập toàn bộ kỹ thuật, phiên bản iOS/Telegram bị ảnh hưởng hay mức độ khai thác ngoài thực tế. [2]

Hình 2. Minh họa luồng xử lý có thể liên quan đến rủi ro sticker. Nghiên cứu nhấn mạnh việc vượt qua nhiều lớp kiểm tra, không chỉ một lỗi đơn lẻ.
Hai mã CVE đang bị nhầm lẫn
Hai mã CVE xuất hiện trong các bài đăng mạng xã hội có phạm vi và bản chất khác nhau. Cần tách bạch để tránh đưa ra hướng dẫn cập nhật sai thiết bị.
|
Mã lỗ hổng |
Bản chất và phạm vi |
Điểm cần nhớ |
|
CVE-2026-111105 |
Lỗi numeric truncation/ghi ra ngoài vùng đệm được cấp phát trong thư viện rlottie. ZDI ghi nhận nguy cơ thực thi mã trong ngữ cảnh tiến trình đang xử lý dữ liệu. |
ZDI: CVSS 7.0; mô tả khai thác độc lập yêu cầu người dùng mở tệp/trang độc hại. [3] |
|
CVE-2026-107181 |
Lỗi chèn dấu phân tách bản ghi IPC qua đường dẫn tg:// trên Telegram Desktop, có thể dẫn đến truy xuất tệp cục bộ và lấy khóa phiên. |
Ảnh hưởng Desktop trước 7.2.9; đã có bản sửa trong 7.2.9. [4][5] |
Bảng 1. Thông tin đối chiếu từ ZDI, hồ sơ CVE và kho mã nguồn Telegram Desktop. [3][4][5]
Zero-click có đồng nghĩa iPhone bị chiếm toàn quyền?
Không. “Zero-click” mô tả tình huống nạn nhân không cần nhấn liên kết, mở tệp hay thực hiện thao tác chủ động để kích hoạt một chuỗi khai thác. Còn “RCE” (remote code execution) chỉ khả năng chạy mã trong một ngữ cảnh nhất định. Nếu mã chạy bên trong tiến trình Telegram, điều đó chưa tự động chứng minh kẻ tấn công đã vượt qua cơ chế sandbox của iOS để chiếm quyền điều khiển toàn hệ điều hành.
Hơn nữa, cảnh báo CVE-2026-111105 của ZDI tự nó nêu điều kiện có tương tác người dùng. Tuyên bố zero-click tại hội nghị dựa trên chuỗi nhiều lỗ hổng và biện pháp vượt kiểm tra bổ sung, không thể mặc nhiên gắn trực tiếp cho một CVE duy nhất. [2][3]
Telegram đã vá chưa, có đang bị khai thác thực tế không?
Với CVE-2026-111105, hồ sơ ZDI cho biết Telegram từng phản hồi vào ngày 31/03/2026 rằng kiểm tra sticker phía máy chủ đã giảm thiểu đường tấn công. ZDI vẫn công bố cảnh báo vào 15/10/2026 và khuyến nghị hạn chế tương tác với sản phẩm. Trong các nguồn chính thức kiểm tra tới 29/10/2026, chưa có phiên bản Telegram iOS nào được xác nhận công khai là đã xử lý toàn bộ chuỗi zero-click nêu tại hội nghị. [3]
Chưa thấy bằng chứng công khai đáng tin cậy chứng minh chuỗi tấn công này đang bị khai thác hàng loạt nhắm vào người dùng Telegram. Điều đó không đồng nghĩa “không có rủi ro”; nó có nghĩa thông tin về khai thác thực tế hiện chưa được xác nhận. Với CVE-2026-107181 riêng trên Telegram Desktop, bản 7.2.9 là mốc đã được ghi nhận khắc phục. [4][5]
Người dùng iPhone cần làm gì ngay bây giờ?
1. Cập nhật ứng dụng và hệ điều hành. Vào App Store → Telegram → Update nếu có; đồng thời vào Cài đặt → Cài đặt chung → Cập nhật phần mềm. Bản cập nhật có thể xử lý những lỗi khác, nhưng chưa nên tuyên bố đây là bản vá hoàn chỉnh cho chuỗi mới khi chưa có xác nhận.
2. Hạn chế tiếp nhận nội dung không cần thiết. Tránh mở tệp hoạt ảnh, tệp đính kèm hoặc đường dẫn từ nguồn không rõ; hạn chế tham gia nhóm/kênh lạ. Đây là cách giảm rủi ro chung, không được xem là bảo vệ tuyệt đối trước zero-click.
3. Kiểm tra quyền riêng tư và phiên đăng nhập. Trong Telegram, rà soát Settings → Privacy and Security, giới hạn người có thể thêm vào nhóm và kiểm tra mục Devices/Sessions để đăng xuất phiên không nhận ra. Các bước này giúp bảo vệ tài khoản, nhưng không thay thế vá lỗi xử lý sticker.
4. Người có nguy cơ bị nhắm mục tiêu cao nên cân nhắc biện pháp mạnh. Nếu đang xử lý dữ liệu nhạy cảm hoặc có dấu hiệu bị theo dõi, cân nhắc tạm ngừng dùng Telegram trên thiết bị quan trọng. Apple Lockdown Mode (Cài đặt → Quyền riêng tư & Bảo mật → Lockdown Mode) có thể giảm một số bề mặt tấn công, nhưng chưa có bằng chứng rằng nó chặn được riêng chuỗi Telegram này. [6]
5. Theo dõi thông báo gốc thay vì tin giật gân. Ưu tiên Telegram, ZDI, hồ sơ CVE và công bố kỹ thuật của tác giả. Không cài đặt “bản vá Telegram” từ đường dẫn lạ, tệp IPA hoặc cấu hình không rõ nguồn gốc.
Khuyến nghị dành cho tổ chức và đội ngũ IT
Đơn vị dùng Telegram trong công việc nên kiểm kê ứng dụng trên thiết bị được quản lý, ưu tiên cập nhật qua MDM hoặc kênh chính thức, hạn chế chia sẻ dữ liệu mật qua nhóm không được kiểm soát và chuẩn bị quy trình xử lý khi phát hiện đăng nhập bất thường. Với máy tính, cần kiểm tra riêng Telegram Desktop và đưa lên phiên bản từ 7.2.9 trở lên. [4][5]
Nếu xảy ra dấu hiệu xâm nhập thực sự, cần lưu giữ bằng chứng trước khi gỡ ứng dụng hoặc đặt lại thiết bị; chuyển ca cho bộ phận an ninh thông tin/đơn vị ứng cứu để đánh giá. Không nên mặc định một lần Telegram bị treo hoặc giật lag là bằng chứng bị tấn công.
Kết luận: cảnh giác nhưng không thổi phồng
Rủi ro từ thư viện rlottie và chuỗi zero-click được trình bày tại OffensiveCon là chủ đề bảo mật đáng quan tâm. Tuy nhiên, cảnh báo đúng phải phân biệt lỗi RCE đã được gắn CVE, tuyên bố nghiên cứu về chuỗi zero-click và bằng chứng khai thác thực tế. Cập nhật phần mềm, quản lý nguồn nội dung, siết quyền riêng tư và theo dõi bản vá chính thức là các hành động thực tế nhất ở thời điểm hiện tại.
Nguồn tham khảo và đối chiếu
[1] OffensiveCon Tokyo 2026, lịch hội nghị (28/10/2026) – https://www.offensivecon.jp/agenda/2026.html
[2] OffensiveCon, Saifeldeen Aziz – Stickers r-lot-tie Handle (abstract) – https://www.offensivecon.jp/speakers/2026/saifeldeen-aziz.html
[3] TrendAI Zero Day Initiative, ZDI-26-757 / CVE-2026-111105 (15/10/2026) – https://www.zerodayinitiative.com/advisories/ZDI-26-757/
[4] CVE-2026-107181, hồ sơ dữ liệu CVE – https://www.cve.org/CVERecord?id=CVE-2026-107181
[5] Telegram Desktop, release v7.2.9 – https://github.com/telegramdesktop/tdesktop/releases/tag/v7.2.9
[6] Apple Support, About Lockdown Mode – https://support.apple.com/en-us/105120